Gouvernance de la sécurité des systèmes d'information, certification ISO/IEC 27001
Sessions disponibles
1 sessionDescription & objectifs
Description
La norme ISO/IEC 27001 décrit les exigences pour la mise en place d’un Système de Management de la Sécurité de l’Information (SMSI). Le SMSI recense les mesures de sécurité, dans un périmètre défini, afin de garantir la protection des actifs informationnels. L’objectif est de protéger les informations de toute perte, vol ou altération, et les systèmes informatiques de toute intrusion.
L’ISO/IEC 27001 énumère un ensemble de points de contrôles à respecter pour s’assurer de la pertinence du SMSI, pour permettre de l’exploiter et de le faire évoluer. Plus précisément, l’annexe A de la norme est composée des 160 mesures de sécurité de la norme ISO/IEC 27002.
L’objectif de la formation est d’apprendre à implémenter un système de management des SI conforme à la norme ISO 27001 et aux guides associés (ISO 27002, ISO 27003, ISO 27004 et ISO 27005).
La formation explique les normes et comment s’en servir concrètement avec des exemples pour que chacun puisse les reproduire chez lui, en sachant organiser son projet et le dimensionner. Les exercices sont conçus à partir des retours d’expérience de praticiens. Ils permettront, par des études de cas, d’apprendre à mettre en œuvre et à prendre les bonnes décisions.
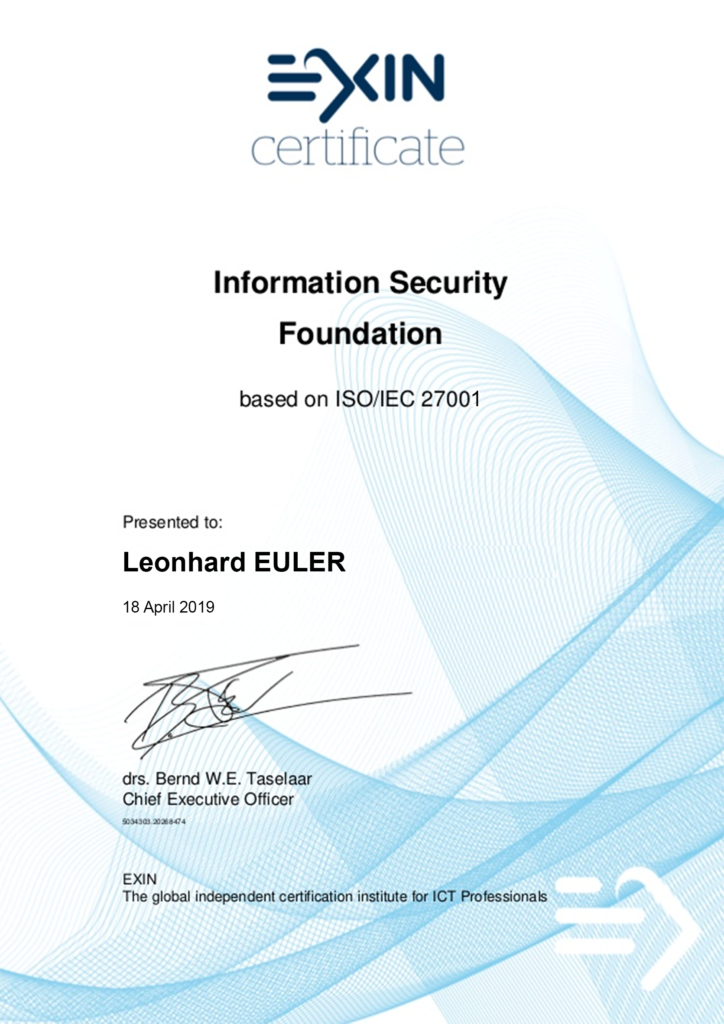
La formation prépare également à la certification internationale « EXIN Information Security Foundation ISO/IEC 27001 ». Cette certification fournit la preuve que la matière du cours a été acquise et assimilée.
L’examen de certification est facultatif. Il permet d’évaluer les connaissances et la compréhension de l’ensemble du programme « EXIN Information Security ISO/IEC 27001 Foundation ». Sa durée est de 60 minutes et comprend 40 questions à choix multiple. Il se déroule en fin d’après-midi du dernier jour de cours dans nos locaux ou un jeudi à convenir. Sa préparation se fait sur la base d’examens à blanc à effectuer en dehors des heures de cours et discutés et corrigés dans le cadre du cours. Cette formule permet de réduire la durée du présentiel et ainsi de réduire le coût de la formation.
Pour qui
gestionnaire responsable de la mise en œuvre de la sécurité à tous les niveaux, du management à l’opérationnel
responsable de la sécurité des systèmes d’information et leurs équipes
responsable de services opérationnels
directeur des systèmes d’information et leurs équipes
Objectifs pédagogiques
connaître les exigences de la norme ISO 27001
connaître les caractéristiques d’un SMSI - Système de Management de la Sécurité de l’Information
savoir utiliser la norme ISO 27001 et ses guides associés (ISO 27002, ISO 27003, ISO 27004 et ISO 27005)
savoir implémenter un SMSI - Système de Management de la Sécurité de l’Information
se préparer à l’examen de certification internationale « EXIN Information Security ISO/IEC 27001 Foundation »
Programme
Principes généraux de sécurité de l’information, mythes et réalité
Les besoins des exigences commerciales, réglementation
Présentation de la famille des normes ISO 27000
Processus de certification et d’accréditation
Introduction aux systèmes de gestion
Gestion et discipline documentaire
L’approche processus
Le Capability Maturity Model
ISO 27001 et son SMSI
Survol de la norme ISO 27001
Vue générale du SMSI
Exigences de la norme
Les étapes d’implémentation d’un SMSI
Concepts fondamentaux de la gestion des risques
ISO 27005 et gestion des risques
Autres méthodes d’évaluation des risques
Approche et technique pour l’audit de sécurité
ISO 27002 : champ d’application; références normatives, termes et définitions, structure de la norme
ISO 27002 : stratégies de sécurité des informations, organisation de la sécurité informatique, sécurité des ressources humaines
ISO 27002 : gestion d’actifs, contrôle d’accès, cryptographie
ISO 27002 : sécurité physique et environnementale, sécurité des opérations, sécurité des communications
ISO 27002 : maintenance, développement et acquisition de système, relations avec les fournisseurs
ISO 27002 : gestion de l’information security incidente, aspects de sécurité des informations de gestion de continuité des affaires, conformité
Examens à blanc et préparation à la certification
Public cible & prérequis
expérience dans le domaine de la sécurité informatique, ou position de cadre dans une entreprise
bonnes connaissances de l’anglais écrit pour les candidats souhaitant se présenter à l’examen de certification qui est en anglaise